
Correo desde aplicaciones y dispositivos en Microsoft 365: qué revisar antes del cambio de diciembre de 2026
Identifique las aplicaciones y los dispositivos que usan la autenticación básica de SMTP AUTH en Exchange Online, compare las vías compatibles y verifique los mensajes de empresa antes del cambio predeterminado de diciembre de 2026.
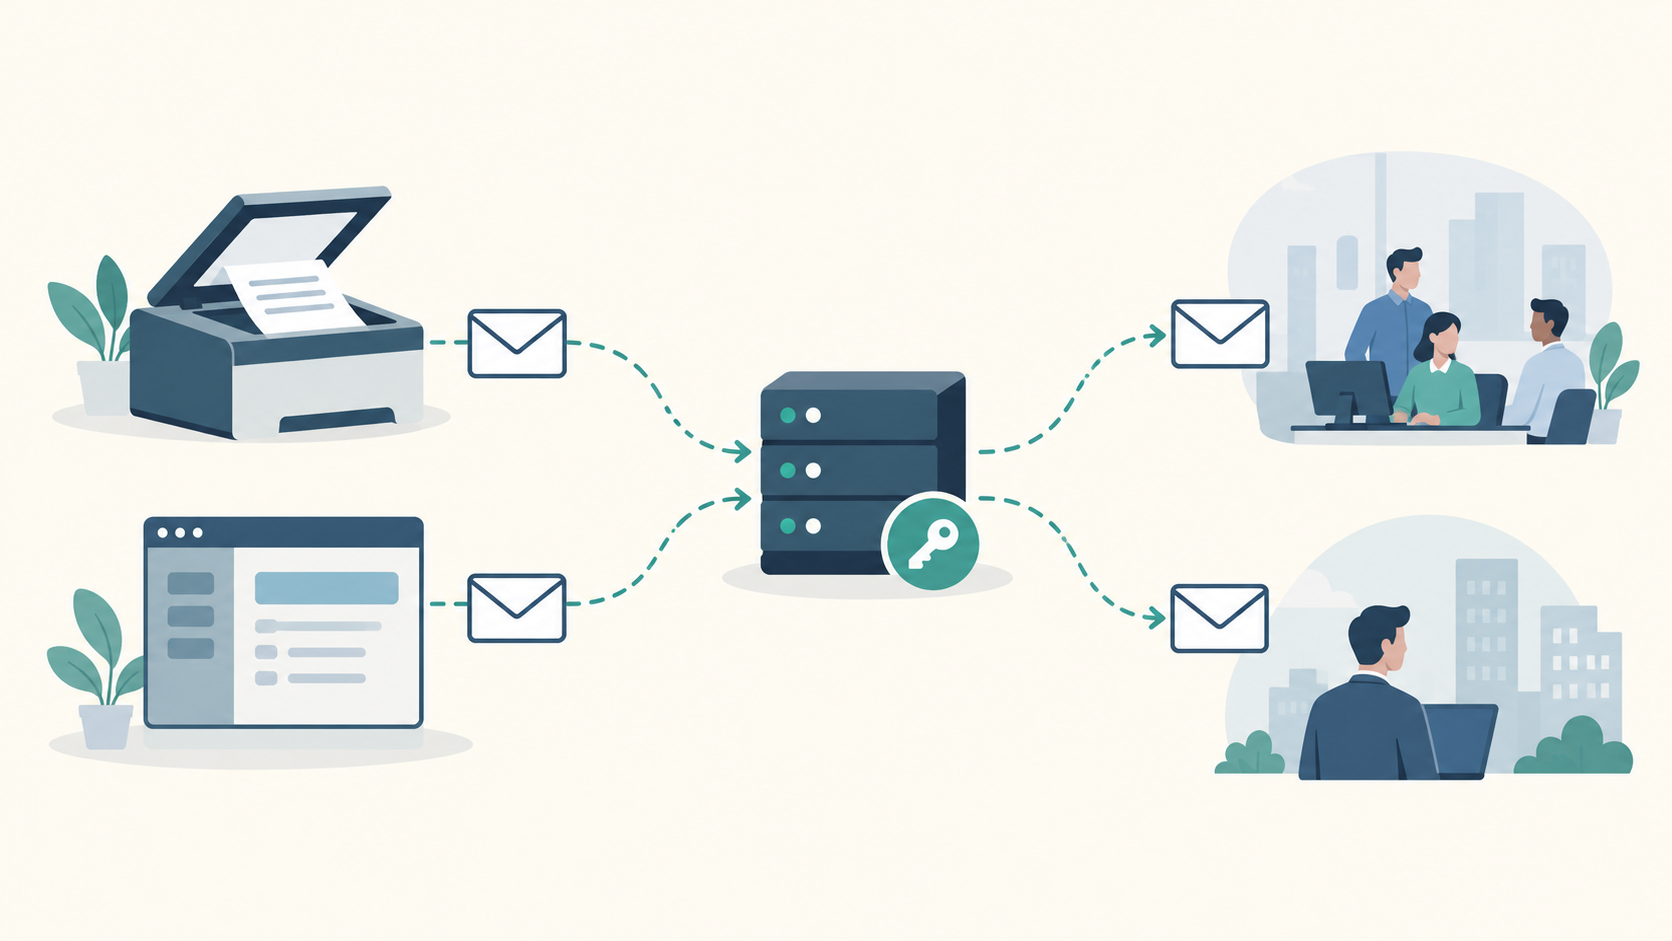
Antes de aprobar cambios en un escáner, un sistema de facturación o una aplicación de informes, averigüe si envía mensajes a través de Exchange Online mediante la autenticación básica de SMTP AUTH. Esa dependencia concreta es la afectada por el cambio de Microsoft previsto para diciembre de 2026. El hecho de que una organización use Microsoft 365 no permite saber cómo envía sus mensajes cada aplicación.
La tarea práctica consiste en identificar los remitentes afectados, confirmar una vía compatible para continuar y verificar un mensaje de empresa representativo antes de cambiar la configuración activa. Así, la persona responsable o quien aprueba el presupuesto puede decidir qué trabajo hace falta.
Qué cambia a finales de diciembre
El calendario actualizado de SMTP AUTH de Microsoft indica que el comportamiento se mantendrá sin cambios hasta finales de diciembre de 2026. A finales de ese mes, la autenticación básica de SMTP AUTH quedará deshabilitada de forma predeterminada en los tenants existentes. Los administradores podrán seguir habilitándola cuando sea necesario. Este cambio en la configuración predeterminada es independiente de su eliminación definitiva.
En los tenants nuevos creados después de diciembre de 2026, no estará disponible de forma predeterminada y OAuth será el método de autenticación admitido. Microsoft afirma que anunciará la fecha de eliminación definitiva en la segunda mitad de 2027. Ese es el periodo en que se anunciará una fecha, no la fecha de eliminación.
Este calendario se refiere a la autenticación básica de SMTP AUTH en Exchange Online. No significa que SMTP vaya a desaparecer ni que todos los buzones y dispositivos de Microsoft 365 tengan la misma dependencia. El calendario revisado da tiempo para prepararse, pero sigue habiendo un cambio concreto de configuración que conviene evaluar.
Empiece por el mensaje de empresa
Para cada mensaje importante, pida al proveedor o al administrador que confirme la ruta real de envío. Una aplicación de facturación podría enviar directamente a Exchange Online, usar un relay local o enviar a través del servicio de su proveedor. Son ejemplos hipotéticos y cada uno requiere pruebas distintas. La dirección de Microsoft 365 en el campo del remitente, por sí sola, no permite determinarlo.
Prepare un inventario breve con estos campos:
- Mensaje de empresa: qué se envía, cuándo se necesita y qué contenido o adjunto es importante.
- Remitente y ruta: la aplicación o el dispositivo, el servicio de envío real y el método de autenticación.
- Destinatarios: personas de la organización, destinatarios externos o ambos.
- Responsable del sistema: la persona a cargo del remitente y de la relación con su proveedor.
- Opción para continuar: la vía compatible y cualquier duda pendiente sobre compatibilidad o configuración.
- Responsable de la verificación: la persona que confirmará que el mensaje necesario llega a su destinatario.
Anote expresamente las incógnitas y asigne a alguien la tarea de resolverlas. Así podrá distinguir una dependencia confirmada de autenticación básica de un remitente que requiere una investigación aparte. También dará a los proveedores una pregunta concreta que responder antes de una compra o un cambio de configuración.
Elija la vía según los destinatarios y el alojamiento
El envío SMTP de cliente con OAuth es una posible vía para continuar. La documentación de OAuth para SMTP de Microsoft describe los requisitos de autenticación, incluidos el registro de aplicaciones y los tokens. La aplicación o el dispositivo en cuestión debe implementar la compatibilidad necesaria, y la configuración del tenant debe permitir su uso. Afirmar que un producto «admite SMTP» es demasiado general para confirmar la compatibilidad. Pregunte al proveedor por el modelo o la versión exactos.
La guía de Microsoft para el envío desde aplicaciones y dispositivos distingue las vías según el alcance de los destinatarios y los requisitos operativos. El envío de cliente y el relay mediante conector, si se cumplen los requisitos, pueden llegar a destinatarios internos y externos. High Volume Email y Direct Send son opciones solo para destinatarios internos en esa comparación. Sus límites de destinatarios las excluyen para facturas o recordatorios a clientes ajenos a la organización.
El relay mediante conector tiene sus propias condiciones. Requiere un conector de entrada, autenticación mediante certificado o una dirección IP pública estática adecuada y disponibilidad del puerto 25. Microsoft excluye de esta vía el relay a través de servicios alojados por terceros, como Azure. Por tanto, antes de considerar el relay mediante conector, hay que comprobar la situación de alojamiento de una aplicación en la nube.
Direct Send también conlleva tareas de administración del servidor de correo. Otro servicio de envío, incluida la alternativa de Azure Communication Services que Microsoft describe para correo interno y externo, requiere su propia evaluación de compatibilidad y funcionamiento. La lista de destinatarios, el entorno de alojamiento y el soporte disponible determinan qué opciones conviene investigar. La sustitución del hardware es una decisión que se debe justificar después de revisar las opciones compatibles.
Verifique el mensaje antes del cambio en producción
Acuerde quién hará el cambio, quién comprobará el resultado para la empresa y quién se ocupará de los fallos después. Use un mensaje representativo con la identidad del remitente, el contenido y el adjunto necesarios. Siga el mensaje desde el envío hasta su recepción por el destinatario previsto, incluido uno externo si el proceso de empresa lo requiere.
Una autenticación correcta solo confirma una parte del recorrido. La confirmación de compatibilidad del proveedor y una prueba de conexión satisfactoria del administrador también deben ir seguidas de la comprobación de recepción por parte de la empresa. Programe el cambio en producción cuando estén claros la dependencia, la vía compatible y quién se responsabiliza de la verificación.
Si necesita ayuda para evaluar los requisitos de una aplicación o un dispositivo que envía correo, podemos hablar del alcance a través de nuestro servicio de infraestructura de correo electrónico.