
常规测试任务
展示一个待处理的变更在哪里运行、可以读取什么。例如,它可能读取源代码并使用样例数据测试结账。如果测试无需访问真实订单或发布软件的权限也能运行,就不要把这些权限授予该任务。
生产部署任务
展示该任务可以更改哪项线上服务、可以发布什么,以及执行前必须经过哪些步骤。除了最初获得的凭证,也要检查它能通过已连接的服务访问什么。
比较常规测试和生产部署可以读取或更改哪些内容。查明谁能编辑或批准每项任务,以及谁能撤销其访问权限。
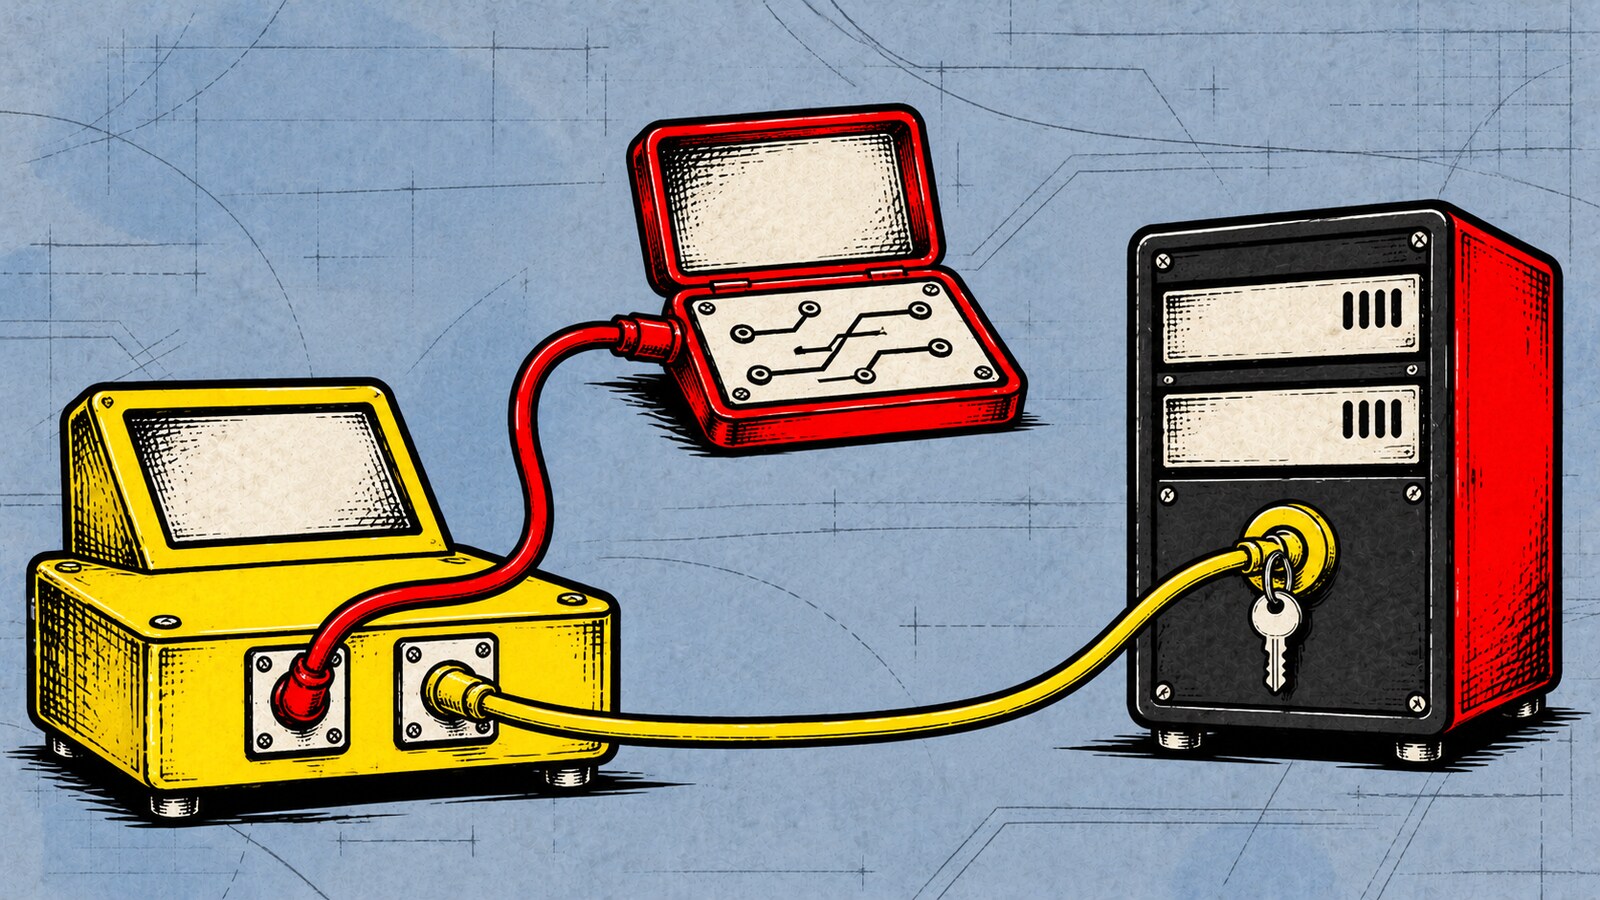
如果恶意代码在自动化构建中运行,它就能尝试执行该任务获准进行的操作。要了解暴露范围,请让团队或供应商展示一次常规测试任务和一次生产部署的实际有效权限,并隐藏所有凭证值。每项任务可以读取或更改什么?谁能修改任务本身?谁能撤销它的访问权限?
在 11 月 12 日发布的调查中,Aikido 报告称,攻击者使用被盗的 GitHub 凭证,检查这些账户可以写入哪些代码库。在其中一部分代码库中,恶意代码运行并窃取了受影响任务可用的 GitHub Actions 密钥和云凭证。访问探测能确认被入侵的账户拥有写入权限。工作流是否实际执行,需要另一项证据。
测试或构建任务可能会运行团队没有编写的代码。英国国家网络安全中心关于软件依赖项的指南解释了自动化构建如何获取并运行第三方代码。无论意外代码来自代码库变更还是依赖项,访问权限的判断都一样。任务获得的权限决定了这些代码可以尝试做什么。
请负责运维的人追踪两次真实运行。以网店为例,可以对比一次常规结账测试和一次更新客户正在使用的结账流程的部署。
展示一个待处理的变更在哪里运行、可以读取什么。例如,它可能读取源代码并使用样例数据测试结账。如果测试无需访问真实订单或发布软件的权限也能运行,就不要把这些权限授予该任务。
展示该任务可以更改哪项线上服务、可以发布什么,以及执行前必须经过哪些步骤。除了最初获得的凭证,也要检查它能通过已连接的服务访问什么。
针对每项任务,询问它何时获得访问权限、由哪个角色授予权限,以及哪些其他系统信任该角色。再问如果任务请求不应拥有的权限会发生什么。通过配置审查或受控演示,可以了解权限边界,无需尝试更改线上服务。
查明谁能编辑部署指令、谁批准发布,以及谁能修改或绕过审批。如果平台支持,让未发起发布的人负责审批,并限制审批后获准执行操作的任务范围。
GitHub 关于安全使用 Actions 的指南介绍了如何设置最低权限、要求审核后任务才能访问受保护环境中的密钥,以及如何配合支持的云服务商使用联合身份验证。使用联合身份验证时,云服务可以为获准任务签发短期凭证。请检查哪些任务能申请该凭证,并将角色权限限制在发布实际需要的服务和操作范围内。即使凭证有效期很短,在有效期间仍可能被使用。
请为两项任务各留一份简要记录。写明它们可以读取和更改什么、访问权限持续多久、谁能编辑或批准任务、运行和审批记录在哪里,以及谁有权撤销每项权限。询问同一个人能否同时在构建平台和云账户中撤销访问。如果其中一方由供应商管理,请记录联系人并确认如何联系。
先在条件允许时把常规测试和生产访问分开。平台支持的话,再比较权限范围更窄的部署角色和独立审批步骤。约定分阶段检查变更的方法,确保日常发布仍能正常进行。如果你正在接手一个项目,但暂时无法运行构建任务,我们的将未完成软件交给新开发者的指南介绍了应先确认的事项。
如果怀疑恶意工作流已在你的代码库中实际运行,请联系安全运维负责人,并查阅原始调查。此处的访问审查旨在了解任务可以访问什么。
我们承接定制软件基础设施相关工作。带上你想审查的测试和发布任务,我们可以讨论如何划分它们的访问权限,以及由谁批准发布和撤销访问。
如果它有权限直接更改线上服务,或触发另一个有此权限的任务,就可以。请运维人员检查这两条路径。如果常规测试无需生产权限即可运行,就不要让它获得这类权限。
可能。凭证有效期间,代码可以在其权限范围内使用它。请限制凭证能更改的内容,并检查哪些任务可以申请新凭证。
请对方提供任务名称、所用角色、实际生效的权限,以及隐藏敏感值后的已批准运行记录。还要确认谁有权撤销访问。
上一期通讯:如何从你已经拥有的订阅制网站或应用中赚到更多。
再上一期:如何从真实的成功案例中识别 AI 的胡扯。
感兴趣吗?
每周 或者告诉我们,我们就按你的意愿调整。这样可以吗?